"Dat overkomt ons niet." Het is een zin die veel ondernemers zeggen. Tot het wél gebeurt. En dan blijkt de schade groter dan verwacht. Want naast de directe kosten, die al fors zijn, komen er verborgen kosten bij die niemand van tevoren noemt.
De directe kosten van een cyberaanval voor MKB
Laten we beginnen met de cijfers. Een betrouwbaar Nederlands gemiddelde voor de schade bij het MKB bestaat niet, maar de bedragen zijn fors. Bij organisaties met 100 tot 5.000 medewerkers en minder dan 50 miljoen dollar omzet die losgeld betaalden, was de mediane betaling in 2025 50.000 dollar, nog los van alle andere kosten (Sophos, 2026). En dan hebben we het alleen nog over de directe kosten:
- Losgeld bij ransomware (bij diezelfde organisaties lag de mediane eis in 2025 rond 140.000 dollar)
- Herstelkosten voor IT-systemen
- Forensisch onderzoek om te achterhalen wat er is gebeurd
- Juridische kosten voor meldplicht en compliance
Maar dit is nog maar het topje van de ijsberg.
Verborgen kosten: de schade die je niet ziet aankomen
Bedrijfsstilstand
Na een ransomware-aanval duurt het gemiddeld drie weken voordat een organisatie volledig is hersteld (Sophos, 2026). Drie weken waarin je niet goed kunt factureren, niet kunt leveren en klanten niet kunt helpen. Reken maar uit wat dat betekent voor een bedrijf met €500.000 omzet per jaar. Dat is meer dan €28.000 aan gemiste omzet, en dan tel je de herstelkosten nog niet mee.
Reputatieschade
Dit is misschien wel de meest onderschatte kostenpost. Klanten verliezen vertrouwen als hun gegevens op straat liggen. Partners twijfelen of ze nog zaken met je willen doen. Die ene grote opdracht waar je op rekende? Die gaat naar een concurrent die "wel zijn beveiliging op orde heeft".
Reputatieschade is lastig in euro's uit te drukken. Volgens IBM is omzetverlies, onder meer door weglopende klanten, een van de oorzaken van de gestegen kosten van een datalek (IBM Cost of a Data Breach, 2026).
Verlies van klantvertrouwen
Stel je voor: je moet al je klanten mailen dat hun gegevens mogelijk zijn gestolen. Hun namen, adressen, misschien zelfs hun bankgegevens. Hoe reageren zij? De meesten zullen teleurgesteld zijn. Sommigen boos. En een deel stapt over naar de concurrent.
AVG-boetes
Sinds de AVG kan de Autoriteit Persoonsgegevens (AP) forse boetes opleggen. Voor tekortschietende beveiliging of het niet melden van een datalek is dat maximaal €10 miljoen of 2% van de wereldwijde jaaromzet, voor de zwaarste overtredingen zelfs €20 miljoen of 4%. De AP houdt rekening met de omvang en draagkracht van een organisatie, maar ook voor een MKB-bedrijf kan een boete flink aantikken. De beste verzekering daartegen: een datalek voorkomen, bijvoorbeeld door openbare links en delingen met externen in OneDrive en SharePoint op te ruimen.
De vergelijking: beveiliging vs. geen beveiliging
Hier wordt het interessant. Want wat kost goede cybersecurity eigenlijk?
| Kosten | |
|---|---|
| Gentic Pro of Ultimate | €17,99 tot €24,99 per gebruiker per maand, excl. btw, afhankelijk van pakket en looptijd |
| Schade bij één aanval | losgeld, herstel en stilstand: al snel tienduizenden euro's |
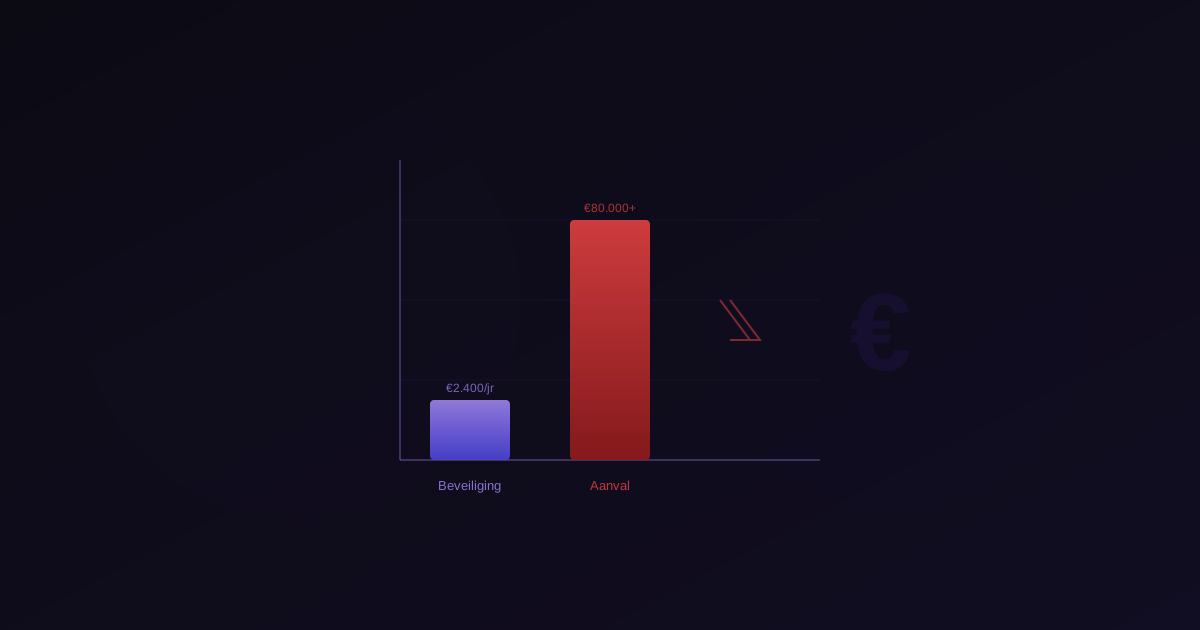
Voor een bedrijf met 10 medewerkers praat je over ongeveer €180 tot €250 per maand, excl. btw (minimaal 3 gebruikers; bij een maandabonnement eenmalig €249 installatie). Dat is ruwweg €2.150 tot €3.000 per jaar. Met de MCZ-subsidie kun je tot en met 30 november 2026 de helft van nieuwe basismaatregelen terugkrijgen (minimaal €400 aan kosten, maximaal €1.250 terug), zolang het budget strekt. Vergelijk dat eens met de kosten van één aanval: alleen het mediane losgeld bij organisaties met 100 tot 5.000 medewerkers lag in 2025 al op 50.000 dollar, nog los van de weken stilstand en het verloren klantvertrouwen. Rekenvoorbeelden per aantal medewerkers vind je in wat cybersecurity voor het MKB kost.
De keuze lijkt simpel. Toch investeren veel MKB-bedrijven pas in beveiliging nadat het mis is gegaan.
Wat kun je zelf doen?
Je hoeft niet te wachten tot het te laat is. Dit zijn praktische stappen die je vandaag kunt nemen:
1. Maak goede back-ups
Zorg voor dagelijkse back-ups die offline worden bewaard. Bij ransomware kun je dan terugvallen op je eigen data in plaats van losgeld te betalen.
2. Train je medewerkers
Bij 62% van alle datalekken speelt de mens een rol, bijvoorbeeld door een klik op een phishingmail (Verizon DBIR, 2026). Als je team verdachte mails herkent, sluit je een belangrijke aanvalsroute af. Lees hoe security awareness training werkt.
3. Gebruik sterke wachtwoorden en tweefactorauthenticatie
Simpel maar effectief. Veel aanvallen slagen doordat wachtwoorden te makkelijk te raden zijn of al gelekt zijn.
4. Houd software up-to-date
Verouderde software bevat bekende kwetsbaarheden waar hackers misbruik van maken. Automatische updates zijn je vriend.
5. Investeer in professionele beveiliging
Een virusscanner alleen is niet meer genoeg. Moderne dreigingen vragen om moderne oplossingen: endpointbeveiliging die gedrag analyseert, e-mailfiltering die phishing blokkeert, en monitoring die verdachte activiteit detecteert. Hoe die monitoring en opvolging bij ons werkt, lees je bij Managed Detection & Response.
De realiteit
Cybercrime is geen ver-van-je-bed-show meer. Het is een professionele industrie: alleen al bij de Amerikaanse FBI werd in 2025 bijna 21 miljard dollar aan schade gemeld (FBI IC3, 2025). En kleinere bedrijven zijn vaak minder goed beveiligd: van de Nederlandse bedrijven met 2 tot 10 medewerkers had in 2025 maar 13% tien of meer van twaalf basismaatregelen op orde, tegen 86% van de grote bedrijven (CBS, 2026).
Een ernstig incident overkomt een klein bedrijf niet elk jaar. Maar als het gebeurt, is de schade groot en blijft die lang hangen. De vraag die je jezelf moet stellen: ben je voorbereid?
Wat kun je nu doen?
Vragen over de beveiliging van jouw bedrijf? Plan een gratis en vrijblijvende cybersecurity demo, we laten je zien hoe moderne bescherming eruitziet en wat het kost.
Liever eerst meer weten over onze diensten of pakketten? Kijk gerust rond, of vraag een gratis kwetsbaarhedenscan aan.