Stel je voor: het is maandagochtend. Je opent je laptop en ziet alleen een rood scherm met een countdown: "Betaal €45.000 in Bitcoin binnen 72 uur of je bestanden zijn voor altijd weg." Je medewerkers kunnen niet werken. Je klantdossiers zijn versleuteld. Je back-up? Die ook.
Dit is een verzonnen voorbeeld, maar geen onrealistisch scenario.
Hoe ransomware binnenkomt
Criminelen zijn niet bijzonder technisch geavanceerd. Ze zijn gewoon geduldig. De meest gebruikte aanvalswegen:
Phishing mail: een medewerker klikt op een bijlage. De malware installeert zich stil op de achtergrond en wacht. Soms weken, soms maanden. Totdat de aanvaller beslist dat het tijd is.
Remote Desktop Protocol (RDP): als je medewerkers thuis kunnen inloggen op kantoorcomputers, is dat handig. Maar als dat systeem niet goed beveiligd is, is het ook een open achterdeur voor aanvallers. Staat RDP open op internet? De gratis kwetsbaarhedenscan laat zien wat van buitenaf bereikbaar is.
Verouderde software: een bekende kwetsbaarheid in Windows, een oude versie van je boekhoudpakket. Aanvallers scannen het internet continu op systemen met bekende lekken. Het NCSC publiceert actief waarschuwingen over dit soort kwetsbaarheden.
Wat er daarna gebeurt
Eenmaal actief kan ransomware zich snel door je netwerk verspreiden. Verbonden schijven, back-ups op het netwerk en gedeelde mappen worden in korte tijd versleuteld. Dan komt het scherm met de betaalinstructies.
Betalen is geen garantie. De politie adviseert om geen losgeld te betalen: criminelen verwijderen gestolen gegevens niet altijd, verkopen ze alsnog door of vragen opnieuw om geld.
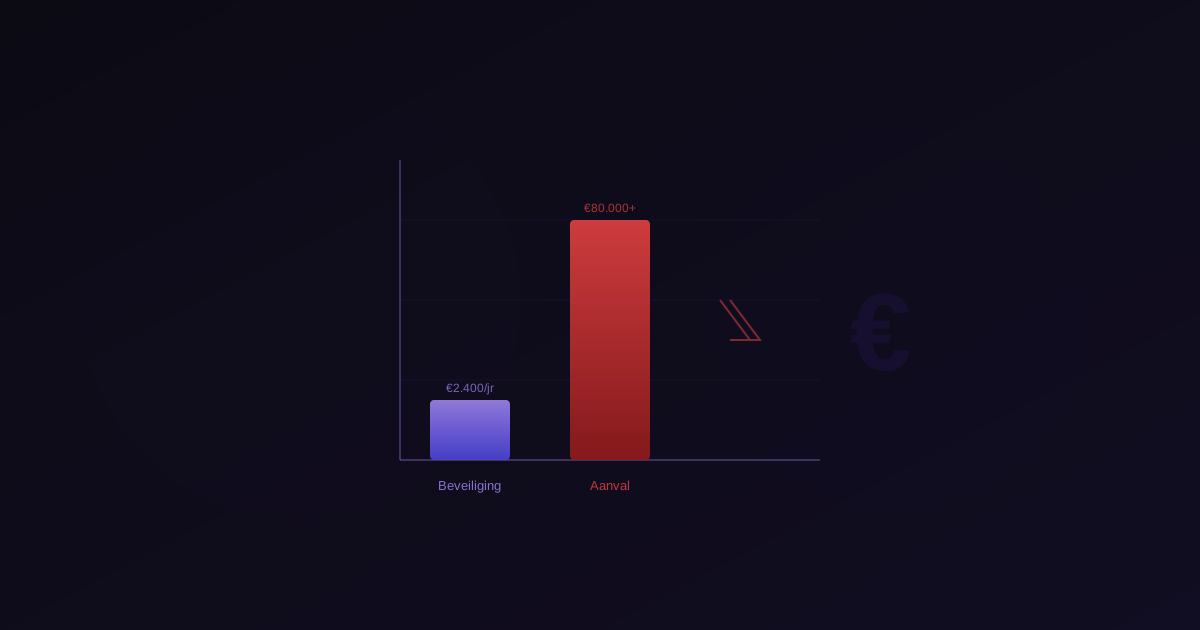
Wat het echt kost
De losgeldbetaling is maar een deel van de schade:
- Bedrijfsstilstand: volledig herstel duurt gemiddeld drie weken (Sophos, 2026)
- IT-herstel: kosten voor forensisch onderzoek, schoonmaken en opbouwen
- Meldplicht: een datalek meld je verplicht bij de Autoriteit Persoonsgegevens binnen 72 uur als er risico is voor betrokkenen; verzuim je dat, dan riskeer je extra boetes
- Reputatieschade: klanten die twijfelen of ze hun data nog wel aan jou willen toevertrouwen
Reken het zelf uit: zo'n herstelperiode kost een bedrijf met €1 miljoen jaaromzet al ruim €57.000 aan gemiste omzet, nog voordat herstelkosten, forensisch onderzoek en eventueel losgeld zijn betaald.
De drie dingen die het verschil maken
Je kunt je nooit 100% beveiligen. Maar je kunt het aanvallers zo moeilijk mogelijk maken:
1. Back-ups die niet mee versleuteld worden
De 3-2-1 regel: drie kopieën van je data, op twee verschillende soorten media, waarvan één offline. Een back-up die via het netwerk bereikbaar is, versleutelt de ransomware gewoon mee. Offline back-ups niet.
2. Segmenteer je netwerk
Als één computer besmet raakt, hoeft dat niet meteen je hele netwerk te betekenen. Door je netwerk op te splitsen, met werkstations gescheiden van servers en van de administratie, beperk je de verspreiding.
3. Detectie voordat het te laat is
Moderne endpointbeveiliging met EDR herkent het gedrag van ransomware en kan het stoppen voordat alles versleuteld is. Geen antiviruspakket uit 2015, maar een systeem dat gedragspatronen analyseert en automatisch ingrijpt. Het NIST Cybersecurity Framework beschrijft dit als de "Detect"-fase, en juist die fase maakt vaak het verschil.
Detectie helpt alleen als iemand op de melding reageert, ook om drie uur 's nachts. Waar het technisch kan, wordt automatisch ingegrepen: het apparaat gaat van het netwerk en op Windows-apparaten kunnen versleutelde bestanden worden teruggezet. Bij 24/7 Managed Detection & Response beoordeelt ons team daarna elke serieuze melding en volgt die op.
Wat je vandaag kunt doen
Check of je huidige back-up offline staat. Check of je medewerkers phishing kunnen herkennen. Check of je software up-to-date is. Drie stappen, vandaag uitvoerbaar, die al een groot verschil maken.
Wil je weten hoe jouw bedrijf er écht voor staat? Plan een gratis demo, dan lopen we samen door je huidige situatie en laten je zien waar de risico's zitten. Liever eerst lezen over onze diensten of pakketten?